
nov
2026
Beveilig je KNX-installatie: begin bij je IP-netwerk
Remote access is voor veel KNX-installaties inmiddels onmisbaar. Het maakt onderhoud op afstand eenvoudiger en helpt installateurs om storingen sneller te analyseren. Maar een onjuist geconfigureerde verbinding kan ook een beveiligingsrisico vormen. Met een aantal praktische controles kun je de digitale toegang tot een KNX-installatie aanzienlijk beter beveiligen.
Je zou een elektrische schakelkast toch ook niet onbeheerd en onafgesloten in een openbare gang laten staan? Toch gebeurt digitaal iets vergelijkbaars bij KNX-installaties. Jarenlang was het gebruikelijk om poort 3671 via de router van een klant open te zetten. Zo kon een installateur eenvoudig op afstand verbinding maken met de KNX-installatie. Dat werkte praktisch, maar bracht ook een risico met zich mee: als de installatie op deze manier bereikbaar was voor de installateur, kon deze mogelijk ook door onbevoegden worden benaderd. Gelukkig zijn er tegenwoordig veiligere oplossingen. Vooral bij onderhoud of modernisering van bestaande KNX-installaties is het daarom verstandig om te beginnen met een controle van de IP-infrastructuur.
Controleer als eerste de router
Poort 3671 is de standaard UDP-poort voor KNXnet/IP-communicatie. Binnen het lokale netwerk is het gebruik hiervan geen probleem. Het risico ontstaat wanneer deze poort via de router rechtstreeks wordt opengesteld voor verbindingen vanaf het internet. Deze werkwijze hoort niet thuis in een moderne, goed beveiligde installatie.
De eerste vraag bij een beveiligingscontrole is daarom eenvoudig: is de KNX-installatie rechtstreeks bereikbaar via het internet? Is dat het geval, dan is het tijd om de configuratie van de router en de externe toegang opnieuw te beoordelen. KNX Association biedt hiervoor de KNX Security Check. Met deze controle kun je nagaan of een KNX-installatie mogelijk vanaf het internet toegankelijk is. Een handig hulpmiddel voor installateurs die bestaande installaties onderhouden of upgraden. Juist bij oudere projecten kunnen routerinstellingen die jaren geleden zijn ingesteld, ongemerkt actief zijn gebleven.
Behoud toegang op afstand, maar kies voor een veilige verbinding
Het afsluiten van poort 3671 voor externe toegang betekent niet dat je geen ondersteuning op afstand meer kunt bieden. Integendeel. Met een VPN-verbinding (Virtual Private Network) of een speciale beveiligde oplossing voor toegang op afstand kunnen installateurs hun werkzaamheden blijven uitvoeren, zonder de KNX-verbinding rechtstreeks aan het internet bloot te stellen. Afhankelijk van het project kan deze verbinding worden geregeld via de netwerkinfrastructuur van de opdrachtgever of via een speciale gateway voor beveiligde toegang op afstand. Het uitgangspunt is altijd hetzelfde: toegang moet worden geauthenticeerd en bewust worden verleend, in plaats van openbaar beschikbaar te zijn. Voor installateurs die meerdere KNX-installaties beheren, is het bovendien verstandig om hiervoor een vaste werkwijze te hanteren. Wanneer ieder project een andere methode voor toegang op afstand gebruikt, wordt beheer onnodig ingewikkeld. Duidelijke afspraken over toegangsrechten, inloggegevens, documentatie en overdracht maken het onderhoud op lange termijn een stuk eenvoudiger.
Scheid KNX van het overige netwerkverkeer
Na de controle van de router is het verstandig om ook de rest van het netwerk onder de loep te nemen. Moderne woningen en gebouwen bevatten steeds meer apparaten die via IP met elkaar communiceren. Denk aan computers, printers, televisies, camera’s, toegangscontrolesystemen, wifi-apparatuur, gebouwservers en KNX IP-interfaces. Al deze apparaten binnen één onbeperkt netwerk plaatsen, is misschien eenvoudig, maar niet altijd verstandig. Met netwerksegmentatie kun je de gebouwautomatisering scheiden van andere netwerkapparatuur. Hiervoor kunnen VLAN’s (Virtual Local Area Networks) worden gebruikt. KNX-apparatuur krijgt dan een eigen netwerksegment, waarbij het verkeer tussen verschillende segmenten via de router of firewall wordt gecontroleerd.
Het principe is eenvoudig: een apparaat mag alleen communiceren met systemen die het daadwerkelijk nodig heeft. Een gastnetwerk hoeft bijvoorbeeld geen toegang te hebben tot de KNX IP-backbone. Hetzelfde geldt voor een smart-tv in een vergaderruimte. Door het netwerk op deze manier in te richten, beveilig je niet alleen afzonderlijke apparaten, maar zorg je voor een beter beheersbare en veiligere netwerkinfrastructuur.
Kijk ook naar de KNX IP-apparatuur

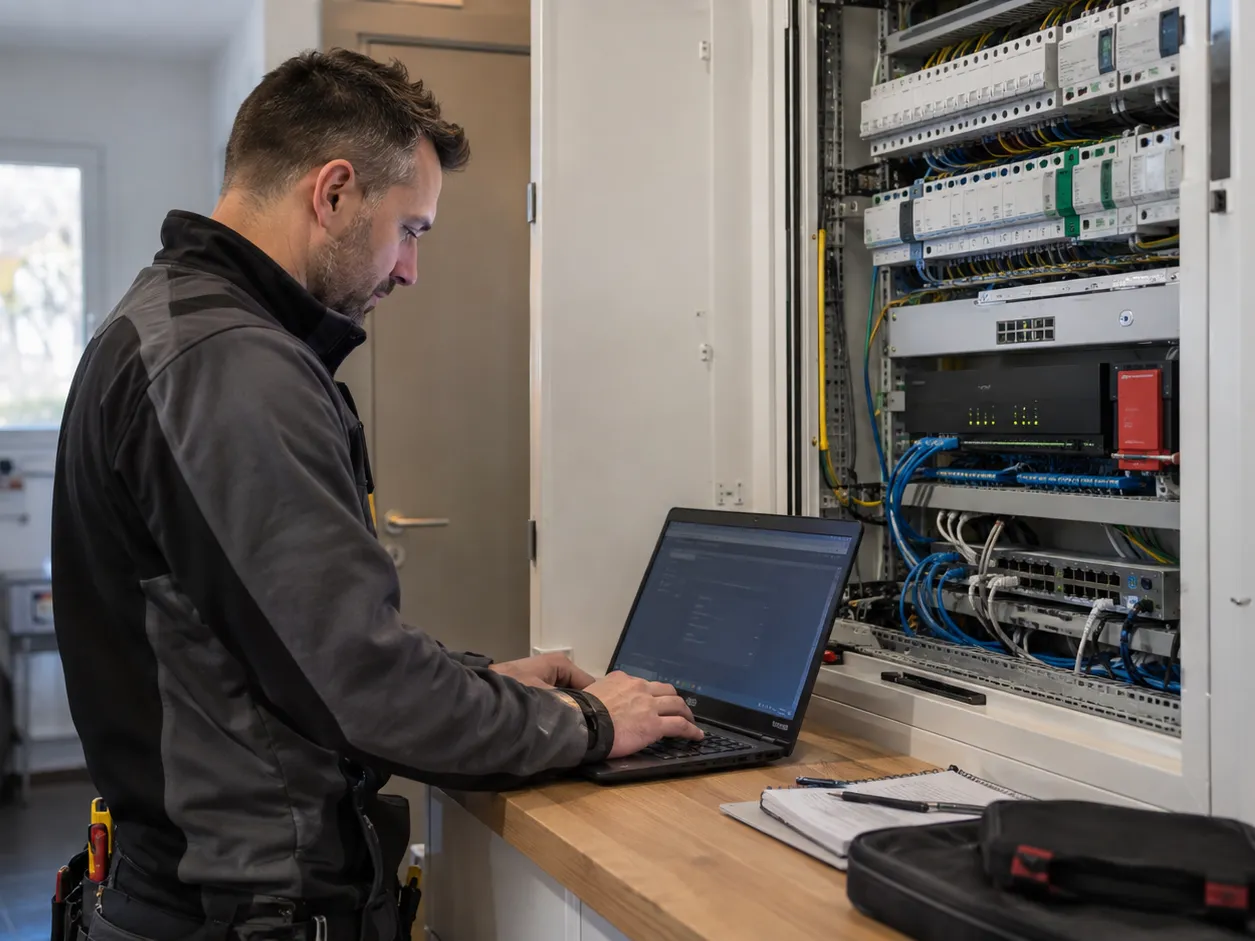
In bestaande installaties kom je regelmatig goed functionerende KNX IP-interfaces en routers tegen die zijn ontwikkeld voordat KNX IP Secure beschikbaar was. Dat betekent niet automatisch dat deze apparaten direct vervangen moeten worden. Wel is het verstandig om bij vervanging, uitbreiding of een bredere beveiligingscontrole te kijken naar apparaten die KNX IP Secure ondersteunen. Dankzij de open KNX-standaard kunnen installateurs kiezen uit producten van meer dan 500 fabrikanten. De keuze voor KNX IP Secure is daarmee niet gebonden aan het ecosysteem van één leverancier.
KNX IP Secure beveiligt de KNX-communicatie via het IP-medium door authenticatie, gegevensintegriteit, bescherming tegen het opnieuw afspelen van berichten en versleuteling toe te voegen. Alleen apparaten met de juiste beveiligingsinformatie kunnen deelnemen aan de beveiligde KNX IP-communicatie.
Daarbij is het belangrijk om onderscheid te maken tussen de verschillende beveiligingsmaatregelen:
- VPN: beveiligt de verbinding waarmee je toegang krijgt tot het netwerk.
- Netwerksegmentatie: beperkt de communicatie tussen verschillende netwerkonderdelen.
- KNX IP Secure: beschermt de KNX-communicatie via het IP-medium zelf.
Deze maatregelen vullen elkaar aan. Juist door ze te combineren, ontstaat een aanzienlijk sterkere beveiligingsaanpak.
Beveiliging verbeteren hoeft niet in één keer
Een belangrijk voordeel van KNX is de lange levensduur van installaties. Veel systemen functioneren jarenlang betrouwbaar, ook wanneer ze zijn ontworpen in een tijd waarin cybersecurity minder aandacht kreeg.
Het verbeteren van de beveiliging hoeft daarom niet te betekenen dat een complete installatie wordt vervangen. Vaak kun je al veel bereiken zonder de bestaande veldapparatuur aan te passen. Denk aan het afsluiten van onnodige internettoegang, het aanpassen van de methode voor toegang op afstand, het verbeteren van netwerksegmentatie en het controleren van firewallinstellingen. Vervolgens kun je KNX IP-interfaces en routers vervangen wanneer dat technisch of economisch logisch is. Zo kunnen installateurs bestaande installaties stapsgewijs beter beveiligen, zonder opdrachtgevers direct voor een omvangrijke vervangingsinvestering te plaatsen.
Praktische checklist voor onderhoud aan KNX-installaties
Ga je binnenkort aan de slag met onderhoud aan een bestaande KNX-installatie? Neem dan ook de volgende vragen mee in je controle:
- Is poort 3671 rechtstreeks bereikbaar vanaf het internet?
- Hoe is de toegang op afstand momenteel geregeld?
- Is deze toegang voorzien van goede authenticatie?
- Is de KNX IP-infrastructuur voldoende gescheiden van ander netwerkverkeer?
- Zijn de firewallinstellingen nog actueel en passend?
- Kunnen oudere KNX IP-interfaces of routers bij een volgend vervangingsmoment worden vervangen door KNX IP Secure-geschikte alternatieven?
- Is de huidige netwerkconfiguratie goed gedocumenteerd?
Veel problemen ontstaan doordat niemand meer precies weet waarom een router jaren geleden op een bepaalde manier is ingesteld. Goede documentatie en periodieke controles helpen om dit te voorkomen.
Wil je uitgebreider aan de slag met de beveiliging van KNX-installaties? Download dan de KNX Secure Checklist van KNX Association.
Maak netwerkbeveiliging onderdeel van professioneel KNX-beheer
Een KNX-installatie beveiligen begint niet altijd met het vervangen van apparatuur. Vaak is het belangrijker om eerst inzicht te krijgen in de manier waarop de installatie met de buitenwereld communiceert. Door onnodige internettoegang af te sluiten, veilige verbindingen voor toegang op afstand te gebruiken, het netwerk goed te segmenteren en waar passend KNX IP Secure toe te passen, kun je bestaande installaties stap voor stap beter beschermen. Voor installateurs en system integrators wordt cybersecurity daarmee een steeds belangrijker onderdeel van onderhoud en modernisering. Bij een onderhoudsbeurt controleren we vanzelfsprekend de voedingen, actuatoren, sensoren en buscommunicatie. Maar vergeet ook de router niet. Die verdient net zo goed een plek op de onderhoudschecklist.